Tetragon 1.8 新特性:有状态策略、uprobe 函数替换及更多改进 [译]
本文地址:https://www.ebpf.top/post/tetragon-v1-8-release-translation/
原文地址:What’s New in Tetragon v1.8: Stateful Policies, Uprobe Function Replacement, and more!
原作者:Paul Arah
发布时间:2026 年 11 月 11 日
译者:狄卫华
【译者注:本文为 Isovalent 版本博文的忠实翻译,按原文保留结构、示例和图片。文中 6 段示例代码均引自原文并原样保留,未经本号独立复现;文中的性能数字来自原作者测试,并非本号实测结果。原文所含 6 张配图已获 ebpf.top 转载许可(用户于 2026-11-20 确认),本文保留使用。】
我们很高兴宣布 Tetragon v1.8.0 发布,这是项目迄今规模最大的版本!50 多位贡献者促成了这次发布,其中超过 30 位是新贡献者。这样的版本离不开社区参与;在本轮拉取请求中看到这么多新面孔,令人欣喜。
Tetragon 利用 eBPF,为各类环境和工作负载提供运行时可见性 (runtime visibility) 与策略执行能力 (enforcement)。在如此细的粒度下,一个持续存在的挑战是:为用户提供合适的抽象,让策略既能精确匹配行为,又能在大规模环境中安全运行。每个版本都在改进这一点,本次发布的大部分特性也围绕这一目标展开。有状态策略 (stateful policies) 让一次事件改变后续事件的处置方式。命令行参数让内核内的判断更加精确。uprobe 运行时函数替换能就地修补用户态行为。此外,策略域、按节点加载策略、gRPC 策略持久化、最小权限代理进程 (Agent),以及本轮的多项性能和易用性改进,也使 Tetragon 更易于在大规模环境中安全运行。
KubeCon + CloudNativeCon 正在盐湖城举行,我们期待再次与社区见面,当面继续讨论。Tetragon 维护者和社区朋友会参加 KubeCon,也很想听听大家的想法。你也可以随时到 Cilium Slack 的 #tetragon 频道参与讨论。
Tetragon v1.8 有哪些新特性?
- 有状态策略: 在钩子 (hook) 之间传递状态,让一次事件改变策略处理后续事件的方式。更多详情
- 命令行参数过滤: 根据进程的命令行参数匹配事件。更多详情
- uprobe 调用者函数过滤: 仅当调用栈中出现指定函数时才触发 uprobe。更多详情
- 运行时函数替换: 无需重启应用,就能把函数调用重定向至替代实现。更多详情
- 策略域: 按来源隔离追踪策略 (tracing policy),来源包括 Kubernetes、gRPC 和静态文件,避免不同来源的同名策略相互干扰。更多详情
- 按工作负载限定选择器: 每个选择器 (selector) 都有独立的 Pod、容器或宿主机作用范围,让同一策略能对不同工作负载类型执行不同规则。更多详情
- 按节点加载策略: 仅在标签匹配的节点上加载追踪策略,使每份策略只加载到目标节点。更多详情
- gRPC 策略持久化: 把通过 gRPC API 添加的追踪策略保存到磁盘,并在重启时恢复,使其在代理进程重启前后持续执行而不中断。更多详情
- 性能、运维及其他改进: 更精简、采用最小权限的代理进程,脱敏过滤器可使用自定义替换字符串,以及更多改进。更多详情
1. 有状态策略
编写行为检测策略时,攻击信号往往是一连串事件,而不是单个事件。在 v1.8 之前,无法用一份策略表达这种序列,因为选择器在判断下一个事件时,不能考虑先前发生的事件。要关联事件序列,就得把事件导出到用户态;这不仅增加开销,也无法基于该序列直接执行处置。
Tetragon v1.8 引入有状态策略,让判断能够随事件序列的推进而变化,不再孤立地看待每次事件。策略的一部分记录某个事件已经发生,其他部分便可以利用该状态决定下一步动作。状态保存在内核中,由策略中的所有钩子共享,因此变化在下一个事件上就能生效,无需往返用户态,也不必重新加载策略。
理解有状态策略的一种方式,是把它看成作用于整份策略的 if-else 语句。每项状态都是策略持有的变量,通过 spec.state 按名称声明。当钩子看到特定事件时,便通过 UpdateState 动作修改变量。Set 操作符保存一个 u64 值,Delete 则清除它。随后,策略内的任何选择器都能在执行动作前,用 matchStates 配合 Equal 或 NotEqual 检查变量。它们组合起来,大致相当于 if (state) { do this } else { do that }。从未设置过的状态只匹配 NotEqual,因此触发事件发生前,策略只走 else 分支。
例如,攻击者利用 Web 应用中的远程代码执行 (remote code execution, RCE) 漏洞,如近期 PHP 中的 PHP2Shell 漏洞,往往会让 Web 服务器启动 Shell,再向 /etc/passwd 添加用户,或添加任务,以建立持久化。管理员日常也常做这些修改,因此策略无法直接禁止它们而又不影响合法活动。但在 Web 服务器启动 Shell 之后,同样的活动就强烈暗示有人试图建立持久化。有状态策略可以把两个事件联系起来。一旦看到 Web 服务器启动 Shell,策略就会终止节点上任何试图修改这些文件的进程,而 Web 服务器仍继续处理请求。
【译者注:这里的状态属于策略,不能据此理解为自动按 PID、Pod 或攻击者进程血缘隔离;示例处置可能影响同节点无关进程。】
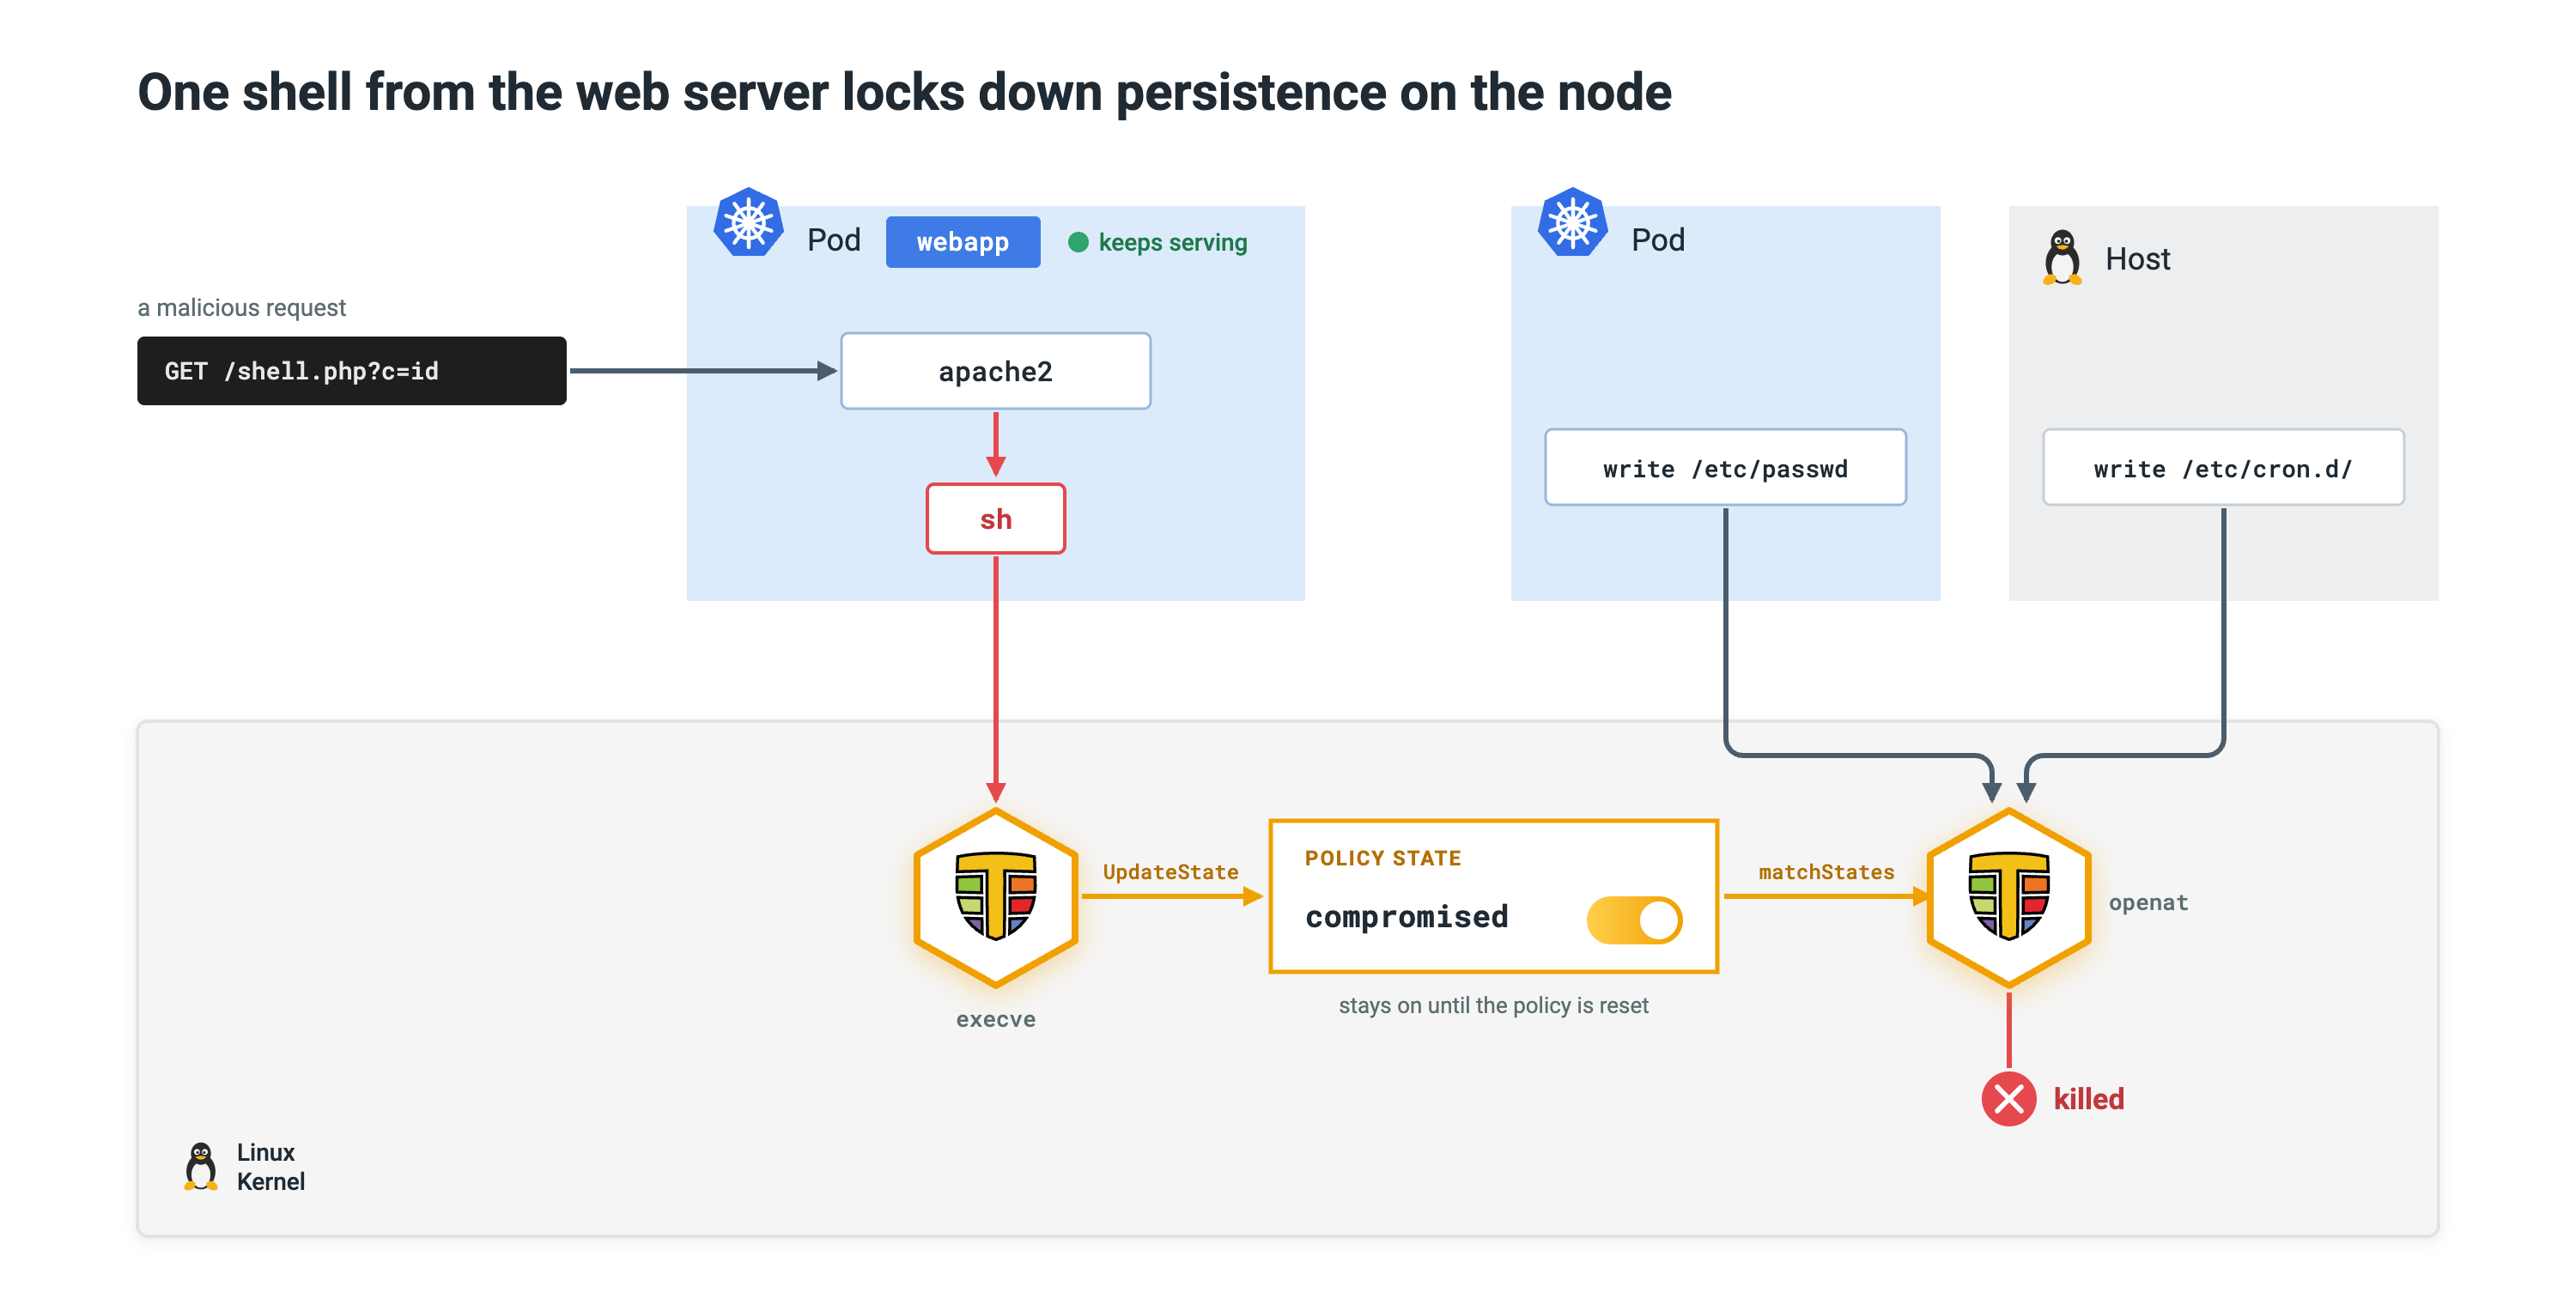
有状态策略
借助有状态策略,我们可以编写依赖前置条件的策略。在特定信号出现前,策略可以忽略某个事件;信号一旦出现,同一个事件便可以按策略定义被上报、阻断或作其他处理。
2. 使用 matchCmdArgs 按命令行参数过滤
同一个二进制程序,一种调用方式可能完全正常,另一种却可能可疑,区别完全在于传入的参数。本次发布新增了 matchCmdArgs 选择器,可以根据进程启动时的命令行参数进行过滤。策略现在能够区分运行相同可执行文件、却因目的不同而使用不同命令行参数的进程。
Tetragon 已经可以通过 matchBinaries 选择器匹配进程的可执行文件。以往若要区分同一个可执行文件的不同调用方式,就必须把事件导出到用户态,随后检查命令行参数。新增的 matchCmdArgs 选择器让所有受支持的钩子类型都能使用这项上下文。策略现在可以针对二进制程序的特定调用方式,而不是把它的每次运行一视同仁。这种粒度也有助于减少合法工具使用带来的噪声。
例如,容器镜像可能只为了运行服务而包含 Python 二进制程序。用户现在可以编写策略,专门允许 python3 /app/server.py 发起出站连接,同时终止其他尝试建立连接的 Python 进程,包括从被利用的 Shell 启动的 python3 -c <inline code> 单行命令。下面的追踪策略演示了这一点。
spec:
  kprobes:
  - call: tcp_connect
    syscall: false
    args:
    - index: 0
      type: sock
    selectors:
    - matchBinaries:
      - operator: Prefix
        values:
        - /usr/bin/python3
      matchCmdArgs:
      - index: 0
        operator: NotEqual
        values:
        - /app/server.py
      matchActions:
      - action: Sigkill
3. uprobe 运行时函数替换
Tetragon v1.8 的 uprobe 函数替换,让团队无需重新构建或重启应用,就能定向打补丁、加入安全检查,并测试应用行为。
它扩展了 uprobe 现有的 Override 动作,该动作此前就能改变用户态函数的返回值。在 v1.8 中,uprobe 的 Override 还能把调用完全重定向至另一个函数。替代函数可以来自应用自身,也可以来自单独的共享库。
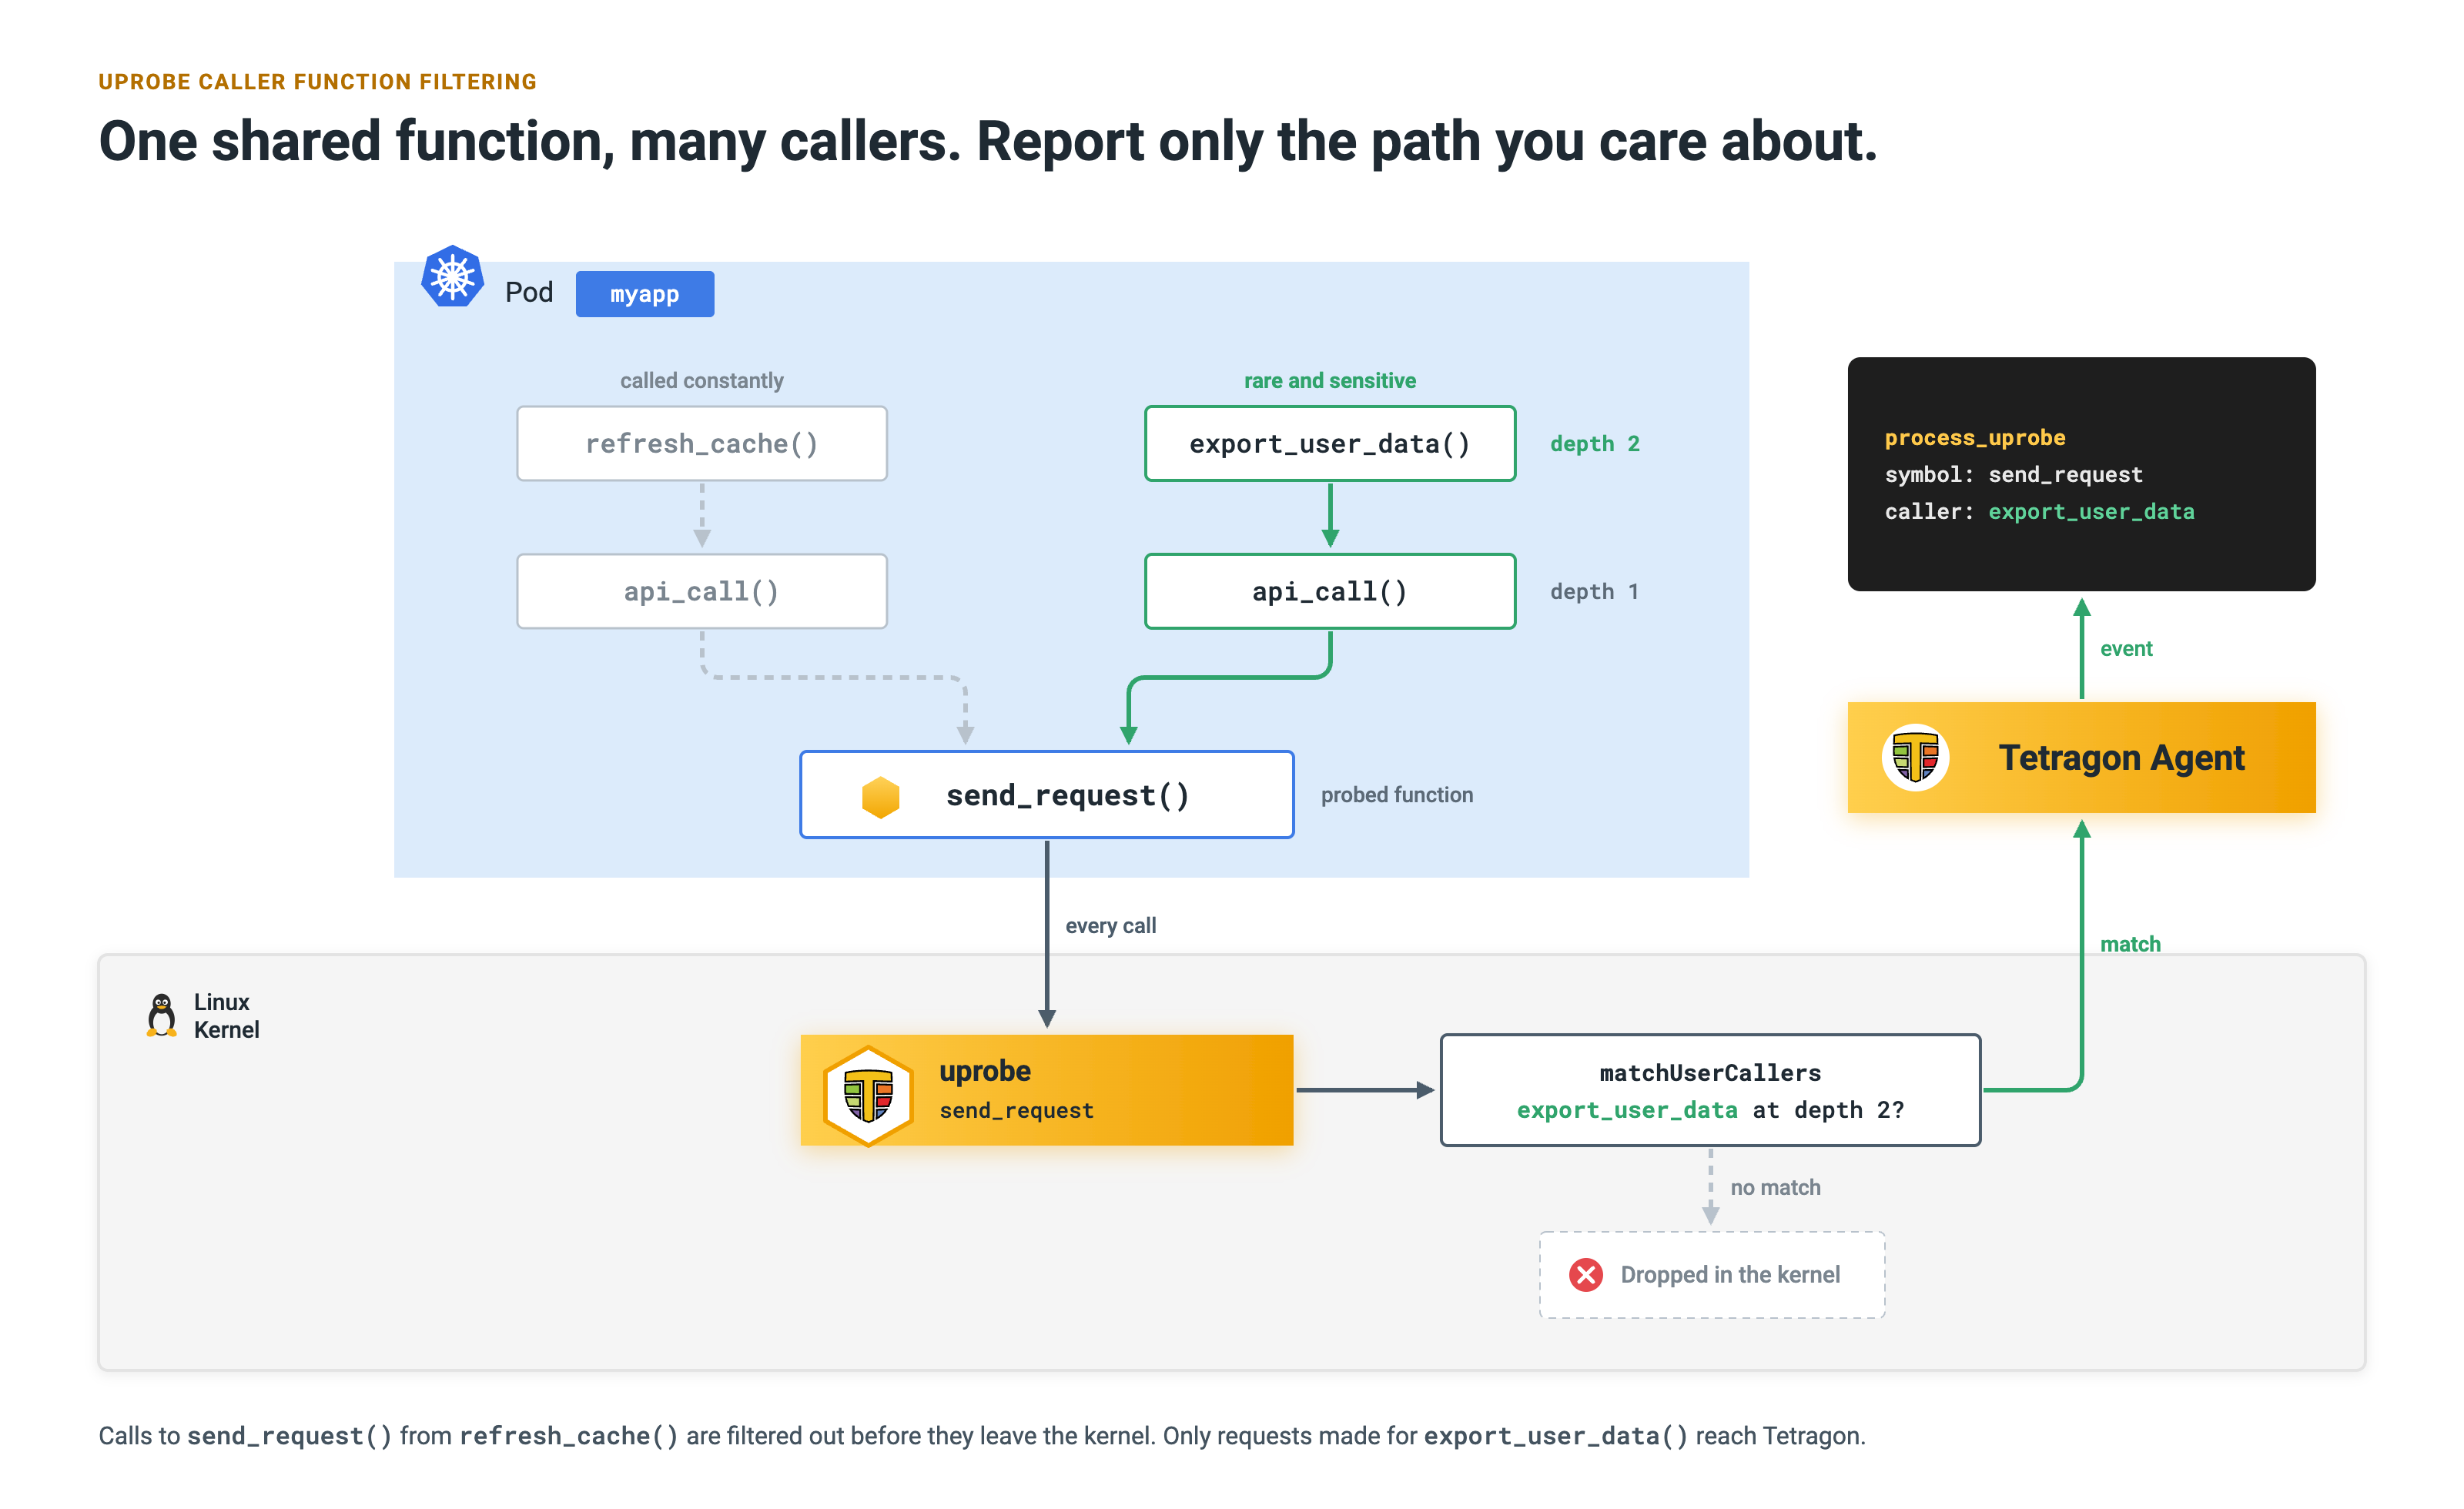
uprobe 运行时函数替换
【译者注:原页此处配图实际展示的是 uprobe 调用者函数过滤,包括 send_request、matchUserCallers 与 export_user_data,并非本节的函数替换机制。此处按原页保留图片及图注;这是原页配图错配,不应据此理解 Override 或 sopath 的工作方式。】
例如,假设某个认证服务的 is_authorized() 函数存在漏洞。团队可以编写修补后的 is_authorized_patched(),将其编译为共享库,再用策略把调用重定向至新函数,同时保持服务运行。
spec:
  uprobes:
  - path: /opt/authsvc/authsvc
    symbols:
    - is_authorized
    binaryDigests:
    - sha256:749b9d8023e8b8a6190a5106f3e7bbbb9cb54f59b37dd4edba1bbdd58c00fbaa
    selectors:
    - matchActions:
      # Redirect every call to the fixed function from the patch library.
      - action: Override
        argNewSymbol: is_authorized_patched
        sopath: /opt/authsvc/patches/fix-auth.so
注意: 通过 sopath 进行共享库替换仍属实验性功能,要求 Linux 6.18 或更高版本,并且应用动态链接到 glibc 2.34 或更高版本。替代函数的签名必须与原函数完全一致。Tetragon 无法验证这种兼容性,签名不匹配可能导致进程崩溃。
4. 按来源隔离的策略域
Tetragon 从三个来源接收追踪策略:Kubernetes API、gRPC API(tetra 命令行工具使用它),以及从磁盘加载的静态文件。此前,无论策略来自哪里,Tetragon 代理进程都只靠名称和命名空间识别策略。因此,一次 tetra 操作可能无意间影响 Kubernetes 管理的同名策略。
Tetragon v1.8 为每种来源提供独立的策略域 (policy domain)。同名策略可以在不同域中并行运行,互不干扰;每种来源也只能添加、删除或重新配置自己域内的策略。
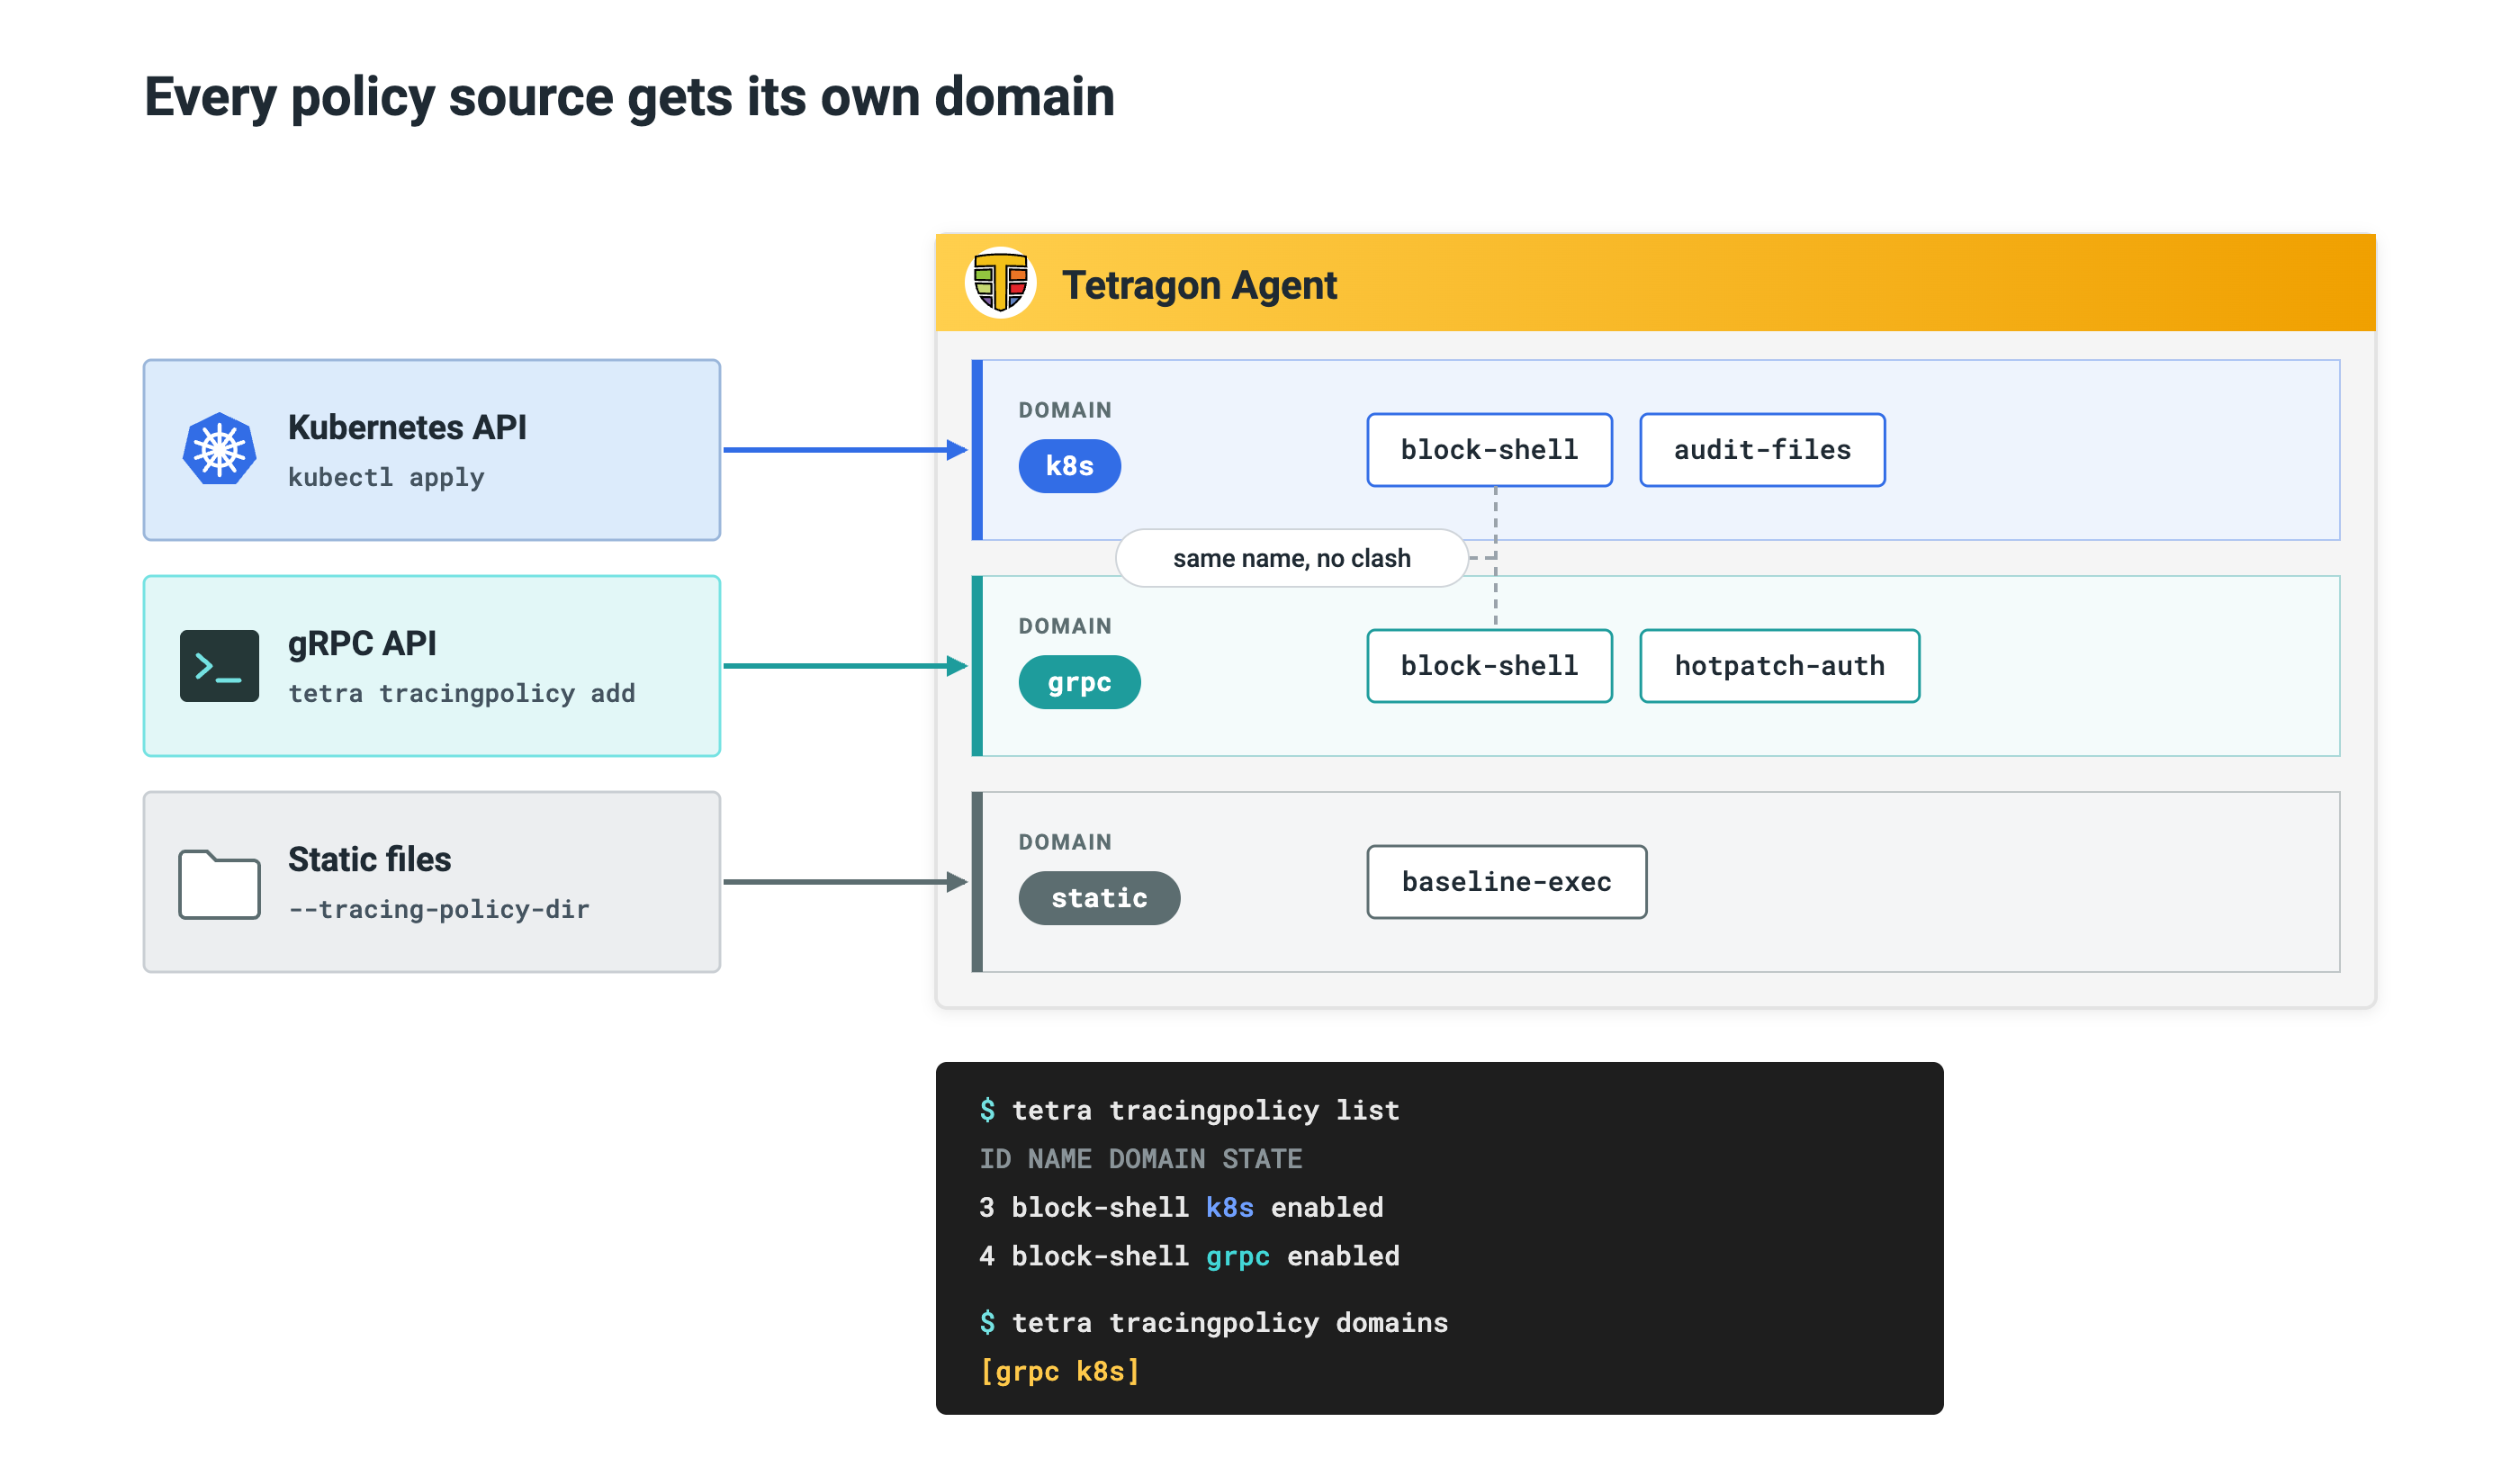
按来源隔离的策略域
实际使用中,跨域复用追踪策略名称很有价值。它让你可以在不同环境、不同来源下,使用同一个名称应用和测试相同策略,而不用为了避免冲突而重命名。
为明确归属,tetra tracingpolicy list 命令现在会显示每份策略所属的域;新增的 tetra tracingpolicy domains 命令则列出当前正在使用的域。
5. 按工作负载限定选择器
上一版 Tetragon 在已有 Pod 和容器过滤器之外,新增了对 hostSelector 的支持,让团队可以控制策略是否应用于直接运行在宿主机上的进程。这项功能仅适用于安装在 Kubernetes 中的 Tetragon。
Tetragon v1.8 在此基础上新增 matchWorkloads 选择器,让同一份策略能够对不同工作负载采取不同动作。例如,策略可以只报告 kube-system 中的可疑行为,不中断系统服务;而对于应用 Pod 中出现相同行为的进程,则予以终止。
此前,工作负载过滤器作用于整份策略,因此,要区别处理这些工作负载,就必须维护几乎一模一样的独立策略。现在,两种情况可以放在同一份策略中,减少重复,也更便于维护执行规则。
在 matchWorkloads 中,podSelector、containerSelector 和 hostSelector 过滤器决定单个选择器匹配哪些工作负载。
下面的追踪策略观察 Pod 内启动的 Shell,并按照工作负载区别处理。kube-system Pod 中的 Shell 会被报告,其他 Pod 中的 Shell 则会被终止。这是一份包含两个工作负载作用域选择器的策略,因此,同一份规则会根据进程运行的位置采取不同动作。
spec:
  kprobes:
  - call: security_bprm_check
    syscall: false
    args:
    - index: 0
      type: linux_binprm
    selectors:
    # shell in kube-system, report it.
    - matchWorkloads:
        podSelector:
          matchExpressions:
          - key: k8s:io.kubernetes.pod.namespace
            operator: In
            values:
            - kube-system
      matchArgs:
      - index: 0
        operator: Postfix
        values:
        - /sh
        - /bash
      matchActions:
      - action: Post
    # shell in any other pod, kill it.
    - matchWorkloads:
        podSelector: {}
      matchArgs:
      - index: 0
        operator: Postfix
        values:
        - /sh
        - /bash
      matchActions:
      - action: Sigkill
6. 按节点加载策略
在 Kubernetes 中,Tetragon 在每个节点上运行一个代理进程。此前,无论节点上是否需要某份策略,每个代理进程都会加载所有策略并附加相应钩子。
Tetragon v1.8 新增 spec.nodeSelector,控制哪些节点加载策略。每个代理进程检查本节点的 Kubernetes 标签,只有匹配时才加载策略。其他节点上的代理进程不会为它附加钩子,因此该策略不会在那里增加开销。
例如,一份策略可以只针对 GPU 节点池、仅限某种 CPU 架构,或者先在金丝雀节点池中启用执行,再扩大覆盖范围。节点标签变化时,Tetragon 代理进程会重新评估选择器,加载或卸载策略。节点跳过的策略会在 tetra tracingpolicy list 中显示为 skipped,从而能区分策略是被有意排除,还是根本不存在。
TracingPolicy 和 TracingPolicyNamespaced 两种自定义资源定义 (Custom Resource Definition, CRD) 都支持 nodeSelector。
注意: 节点标签决定策略在哪里执行,因此,有权修改这些标签的人就能停用某节点上的执行。用于执行防护的策略应选择在节点配置时设置的标签,并限制谁能修改它们。
7. uprobe 调用者函数过滤
uprobe 将 eBPF 程序附加到用户态二进制程序和共享库的函数上。此前,无论调用来自执行栈的哪个位置,函数每次被调用都会触发 uprobe。许多函数是程序各处都会调用的通用辅助函数,而策略通常只关心其中一部分代码路径。
假设某个应用的所有出站请求都经过同一个 send_request() 函数。它频繁用于刷新缓存,偶尔也用于导出用户数据。挂在 send_request() 上的 uprobe 会报告每次调用,因此,少数值得关注的导出操作便被缓存刷新事件淹没了:
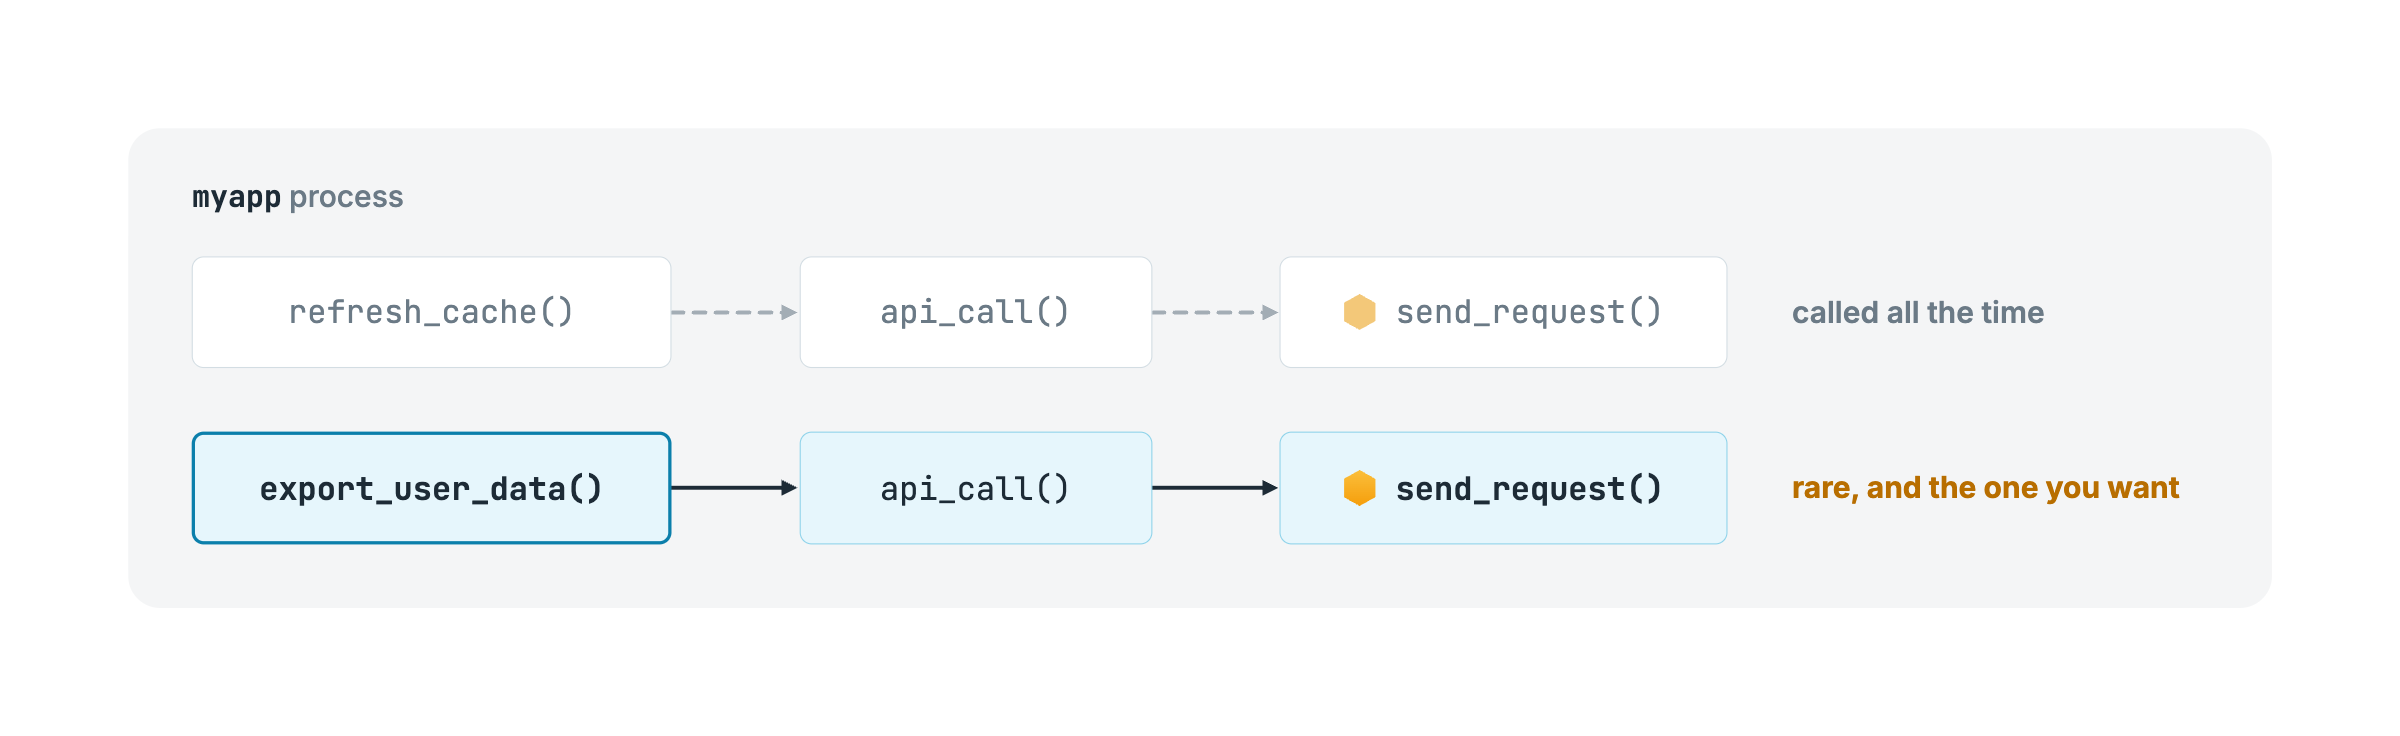
send_request 示意图
新增的 matchUserCallers 选择器按调用栈过滤,只有调用者中出现指定函数时,uprobe 才会触发:
spec:
  uprobes:
  - path: /opt/myapp/myapp
    symbols:
    - send_request
    selectors:
    # Only when export_user_data is two frames up the call stack:
    - matchUserCallers:
      - depth: "2"
        symbol: export_user_data
此前,监控 send_request() 会同时捕获两条路径。通过 matchUserCallers,策略可以只匹配源自 export_user_data() 的请求。
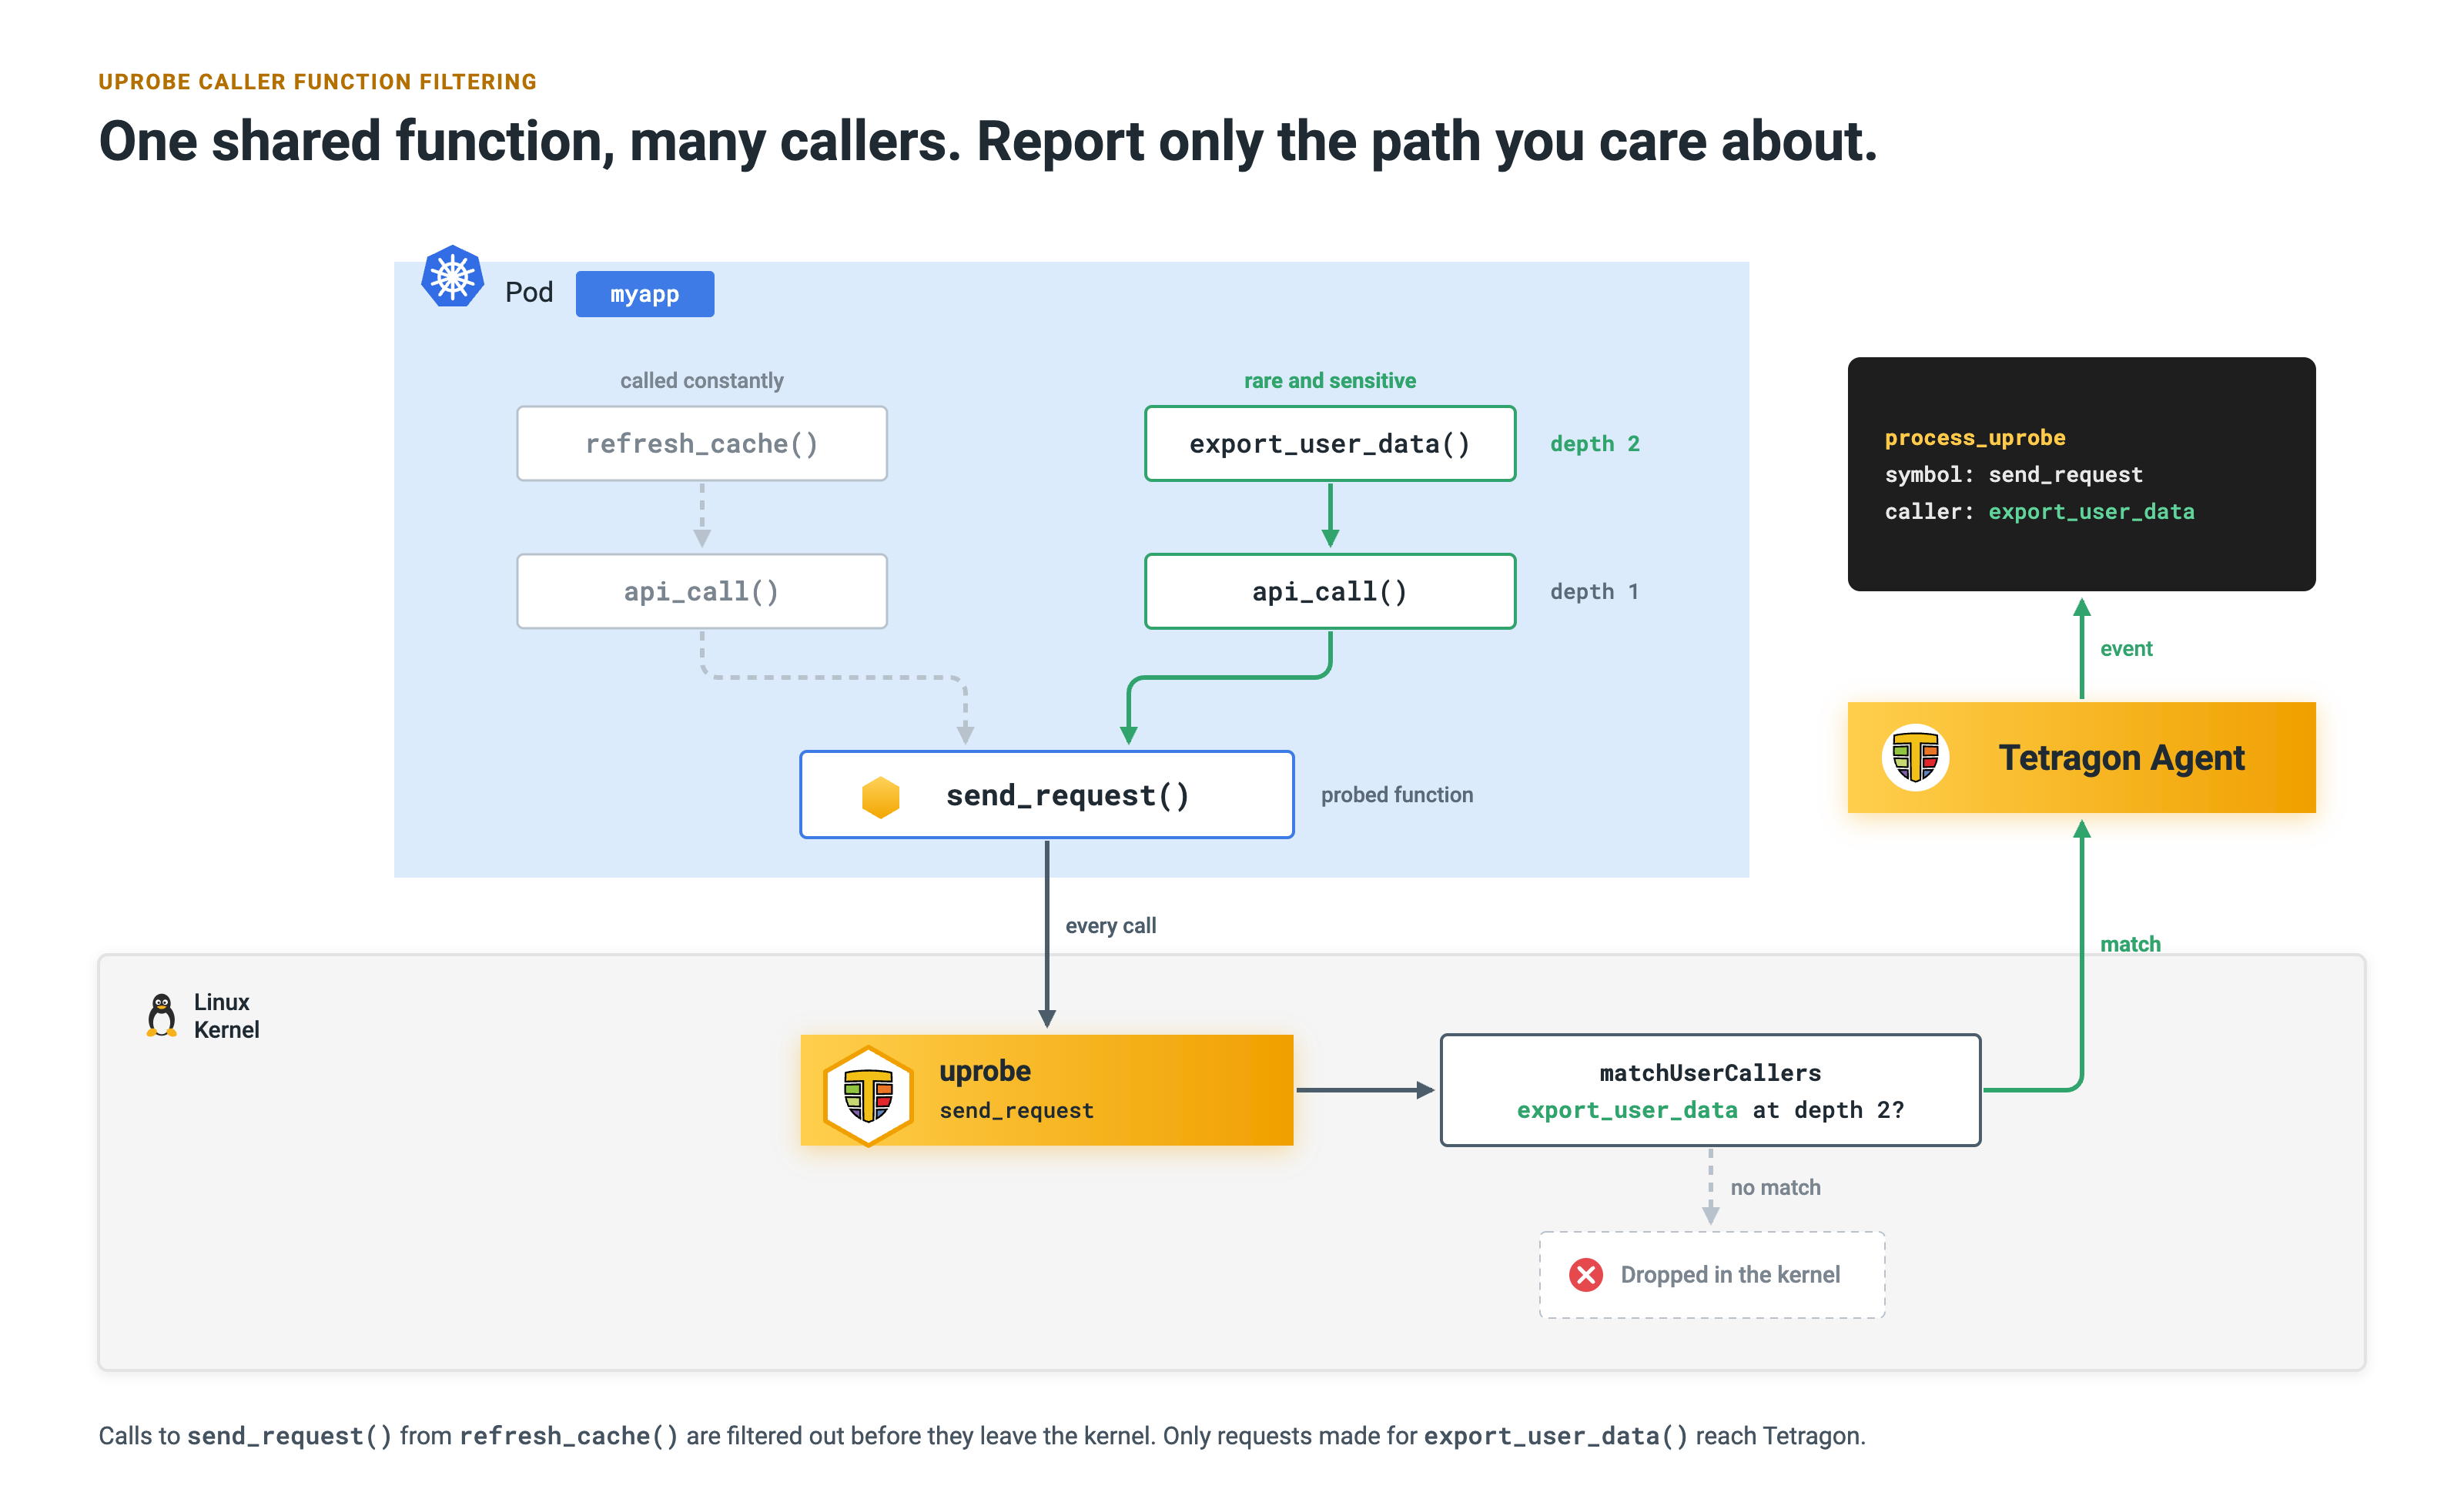
uprobe 调用者函数过滤
【译者注:原页面此处与"运行时函数替换"插图指向同一图片资源,按来源保留,未擅自替换。】
团队可以匹配直接发起调用的函数,也可以沿着应用代码和共享库的调用链继续向上查找。策略既可以检查指定位置,也可以搜索最近的 15 个栈帧。
无论操作系统把应用加载到内存的什么位置,这种匹配都能工作,并且绑定于策略所针对的应用或库的构建版本。调用链中的应用和库必须在编译时保留帧指针 (frame pointer),Tetragon 才能追踪每次调用的来源。
8. gRPC 策略持久化
此前,通过 gRPC API 加载的策略,包括经 tetra 命令行工具添加的策略,都会在 Tetragon 代理进程重启时丢失。团队必须重新应用策略,才能恢复防护覆盖。
Tetragon v1.8 引入 --persist-grpc-policies 选项,使这些策略能在代理进程重启后保留。代理进程把每份策略连同其启用状态和执行模式保存到磁盘,然后在启动时验证并重新加载。添加、删除、启用、停用策略,或改变策略模式,都会自动更新保存的状态,因此现有的 tetra 工作流程无需改变。
配合两个已有选项,持久化还能让代理进程重启时不中断策略执行。--keep-sensors-on-exit 使代理进程退出时仍把 BPF 程序附加在内核中;--release-pinned-bpf=false 则在再次启动时保留这些程序。
启用持久化后,代理进程会从磁盘恢复策略,先加载替代程序,再拆除旧程序:
sudo ./tetragon \
 --keep-sensors-on-exit \
 --release-pinned-bpf=false \
 --persist-grpc-policies
这种交接现在也覆盖使用 LSM 钩子的策略,因此能够在重启前后维持它们的执行。
单独使用 --persist-grpc-policies,只能在重启后恢复策略,重新加载期间仍有执行空窗。要在整个重启过程中持续执行策略,应同时使用这三个选项。
【译者注:本节说明策略配置及其启用状态、执行模式的持久化,不应据此承诺前文有状态策略的运行时状态值跨重启持久化。】
9. 性能、运维及其他改进
除了上面介绍的主要特性和改进,本次 Tetragon 发布还包含一些值得一提的性能与运维改进,包括更快的策略加载、更高效的事件处理,以及更清晰的策略验证和执行反馈。
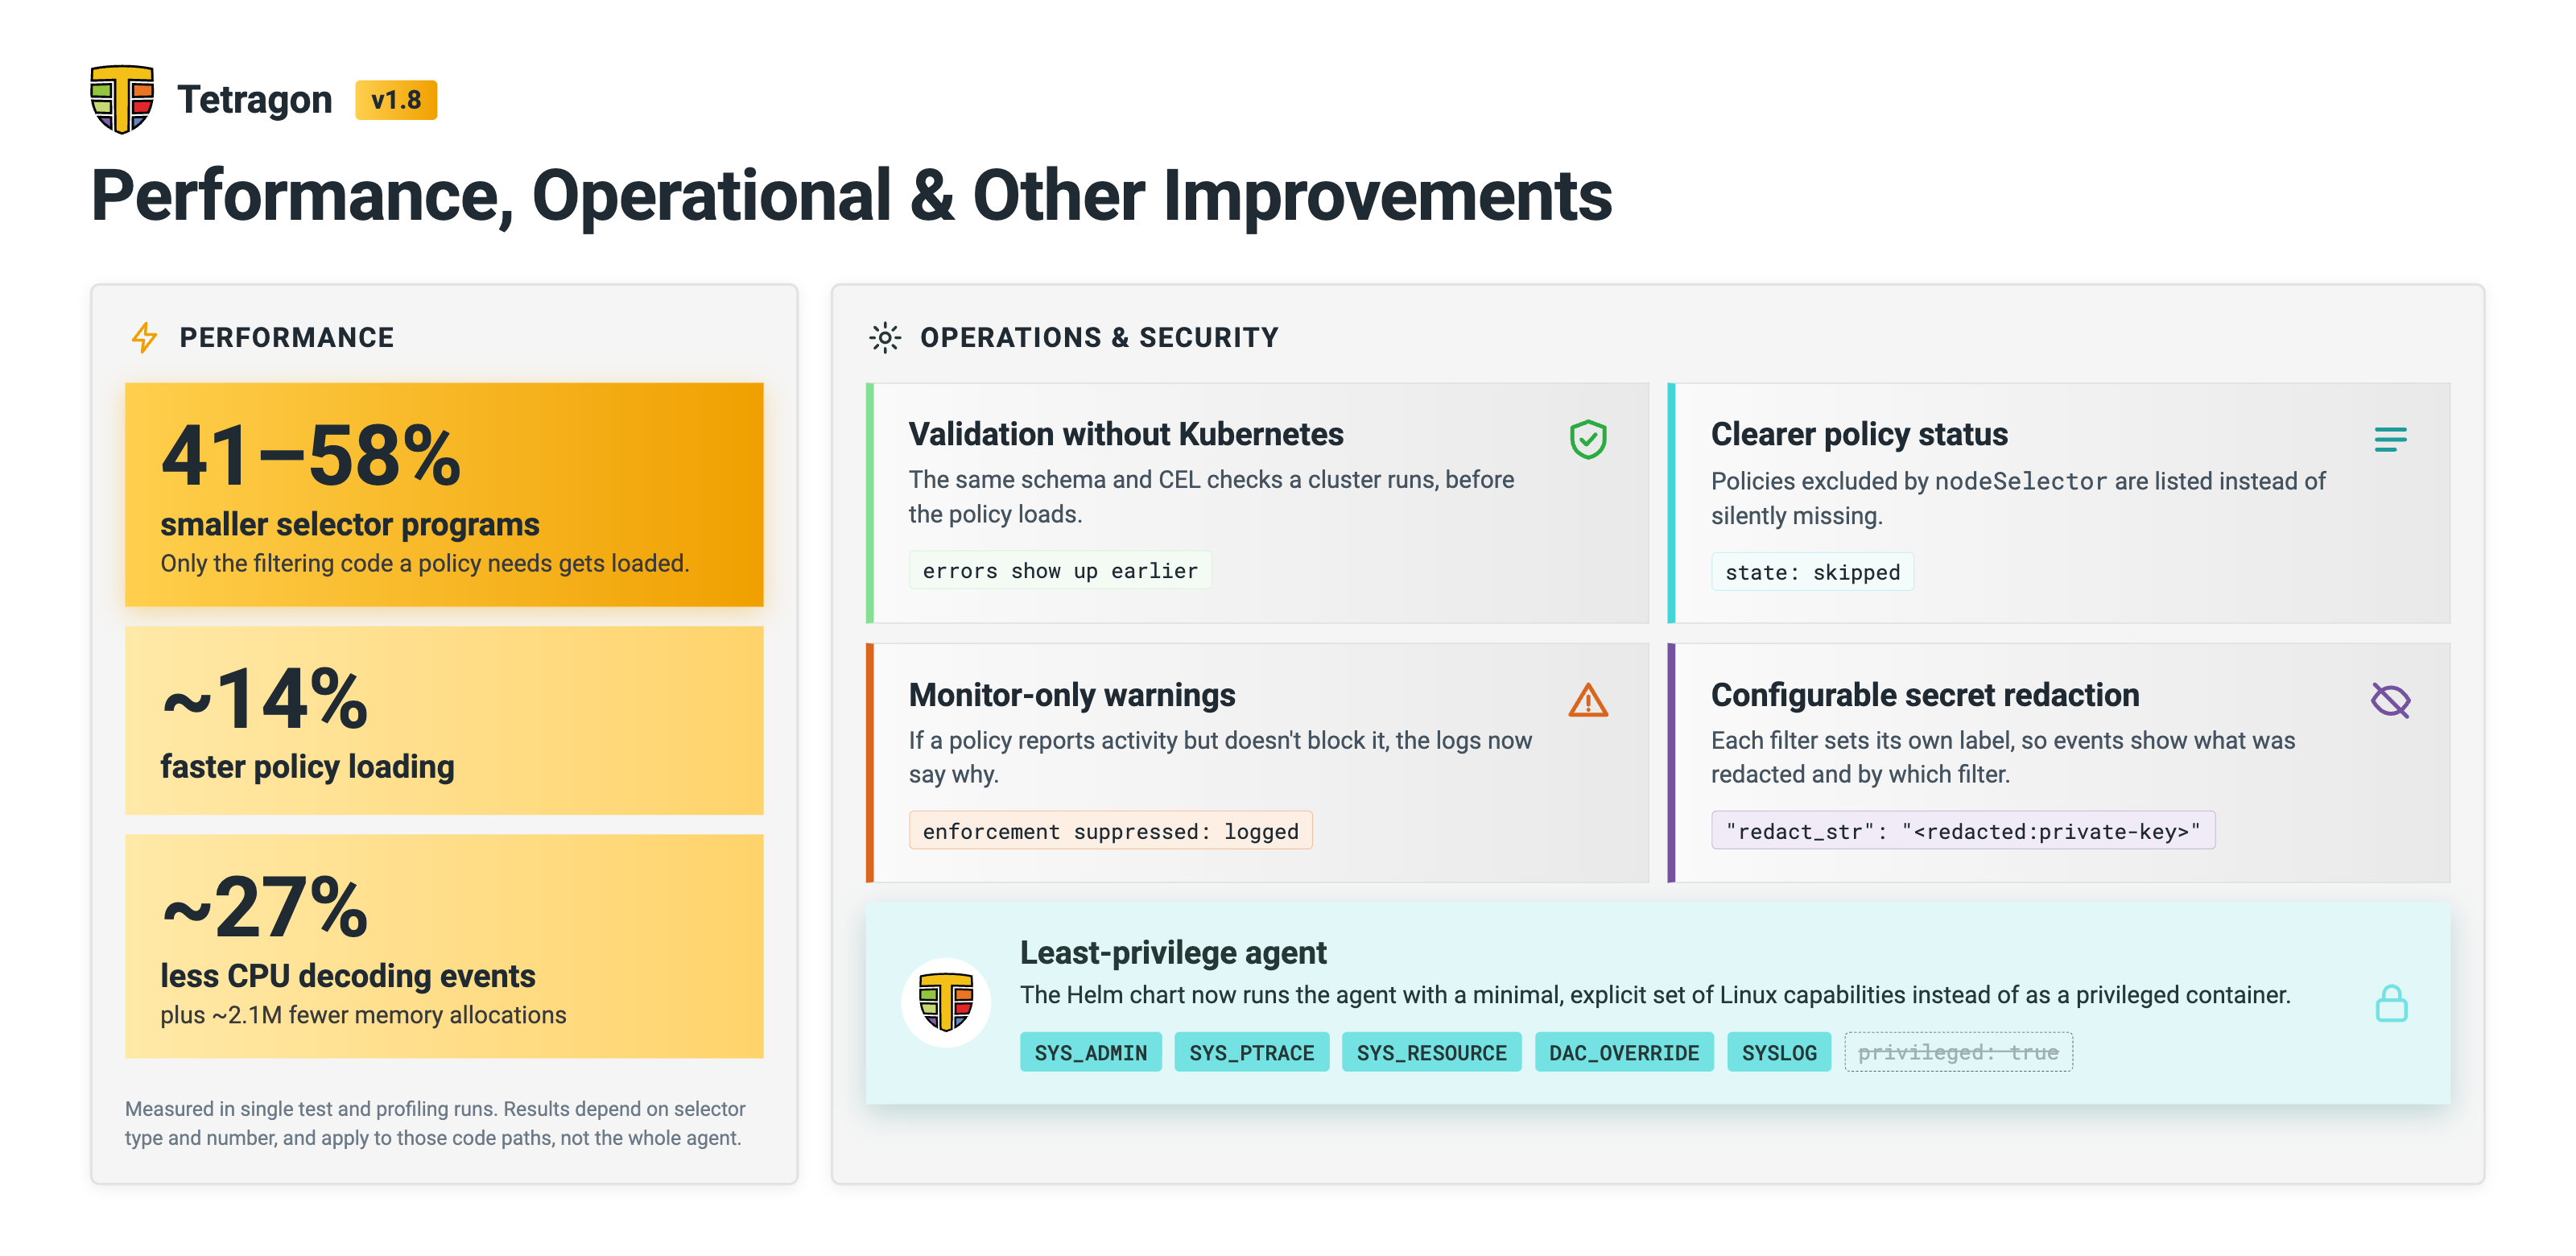
性能、运维及其他改进
- 更小的程序与更快的策略加载: Tetragon 现在只加载策略实际需要的选择器过滤代码。在一项只有单个前缀匹配的测试中,选择器程序体积缩小了 41–58%,策略加载速度约快 14%。测试策略和统计数据见该拉取请求。
【译者注:原 PR 的加载耗时汇总写作 0.637 秒降至 0.496 秒,并标注下降 14.13%,两者不一致。按其三次原始 real 样本计算,中位数实际为 0.637 秒降至 0.547 秒,耗时下降约 14.13%,因此保留博文"约 14%“的表述。41–58% 是该样本中相关 process_filter 程序的体积降幅,不是所有策略或整机收益;以上均为原作者数据,非本号实测。】
- 更高效的事件处理: 事件处理路径中的 CPU 时间约下降 27%,性能分析运行中的内存分配次数约减少 210 万。性能提升的数据见该拉取请求。
- Kubernetes 之外的策略验证: 通过
tetra或文件加载的策略,现在会执行与 Kubernetes API 服务器相同的模式 (schema) 和 CEL 检查,因此无效策略会在加载前被拒绝。 - 可配置的敏感信息脱敏: 每个脱敏过滤器现在都能通过
redact_str设置自己的替换字符串。在导出的事件中,它既能表明某个值已脱敏,也能表明由哪个过滤器命中。例如,"redact_str": "<redacted:private-key>"会把默认的*****换成有说明意义的标签。环境变量的脱敏也更加彻底。 - 更清晰的策略状态: 通过
nodeSelector从节点上排除的策略,现在会在tetra tracingpolicy list中显示为 skipped。此前它们完全不出现,看起来与从未应用过的策略一样。 - 停用执行时发出警告: 如果仅监控模式 (monitor-only mode) 抑制了策略的执行,Tetragon 现在会记录一条警告,明确说明这一情况。
- 最小权限代理进程: Helm chart 现在让 Tetragon 代理进程使用一组明确指定的最小 Linux capabilities 运行,而不再作为特权容器运行。
10. 升级到 Tetragon v1.8
要升级现有的 Kubernetes 安装,先更新 Helm 仓库,再升级到新 chart 版本:
helm repo update
helm upgrade tetragon cilium/tetragon -n kube-system --version 1.8.0
更多详情见 Kubernetes 升级指南。如果你从发布压缩包安装 Tetragon,并将其作为 systemd 服务运行,请参照软件包升级说明。
注意: 升级前请留意 Helm chart 的一项变化:代理进程容器现在默认不以特权模式运行,而使用显式指定的一组 Linux capabilities。专门的特权初始化容器 mount-bpf-fs 负责在宿主机上挂载 BPF 文件系统。如果集群的准入策略禁止特权容器,应为这个初始化容器添加例外。要让代理进程像过去一样以特权模式运行,可设置 tetragon.securityContext.privileged=true。
v1.8.0 发行说明提供了完整变更列表,以及本版本其他升级注意事项。
11. 想进一步了解?
- Tetragon 文档
- Tetragon v1.8.0 发行说明
- GitHub 上的 Tetragon
- 加入 Cilium Slack,在 #tetragon 频道找到我们
Paul Arah,安全领域社区建设者
以下为译者补充的本号阅读推荐,不属于原文内容。
延伸阅读
- 原文作者:DavidDi
- 原文链接:https://www.ebpf.top/post/tetragon-v1-8-release-translation/
- 版权声明:本作品采用知识共享署名-非商业性使用-禁止演绎 4.0 国际许可协议. 进行许可,非商业转载请注明出处(作者,原文链接),商业转载请联系作者获得授权。
- 最后更新时间:2026-11-20 07:16:01.380430932 +0000 UTC